智能驾驶 安全先行——“天融信杯”信息安全挑战赛打响车联网终端产品研发
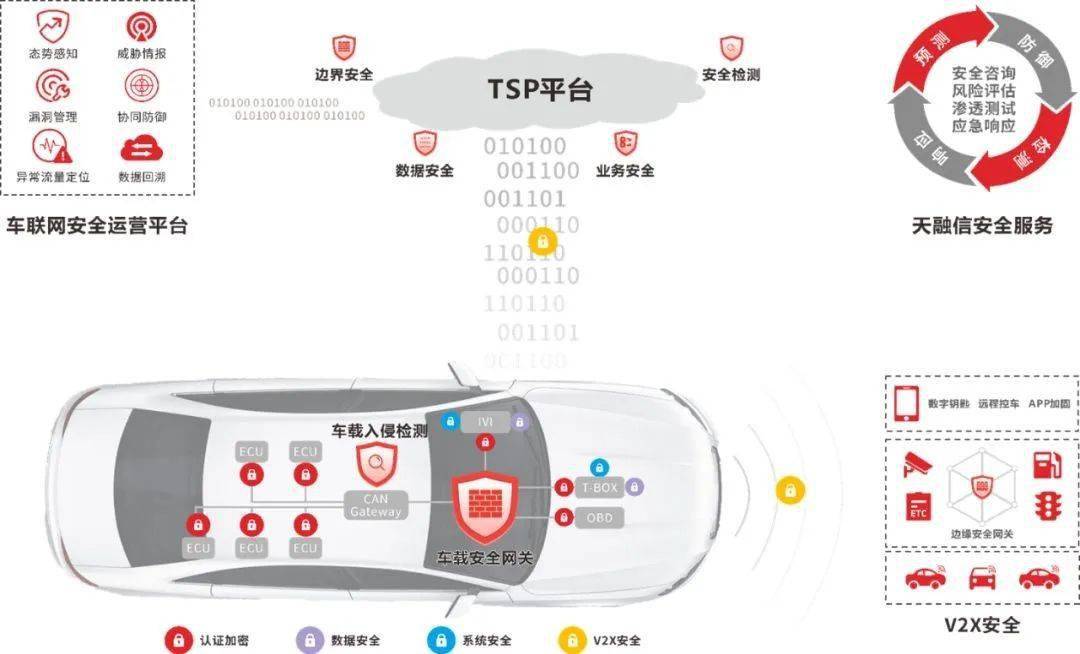
随着智能网联汽车产业加速驶入快车道,车载终端、路侧设备与云端平台之间的数据交互日益频繁,车联网信息安全已从“加分项”变为“必答题”。正是在这一背景下,“天融信杯”信息安全挑战赛正式打响,并将赛题焦点对准车联网终端产品研发,以实战化攻防演练推动安全能力与产品创新深度融合。
一、智能驾驶时代,安全必须先行
智能驾驶的核心在于“感知—决策—控制”的闭环,而这一闭环高度依赖车联网终端对外部环境的实时数据交换。无论是车载信息娱乐系统、T-Box、还是V2X通信模块,一旦遭到漏洞利用或恶意攻击,轻则导致隐私泄露,重则危及车辆控制安全。因此,“安全先行”不是口号,而是产品研发流程中必须前置的设计原则。本次挑战赛的举办,正是为了在研发源头嵌入安全基因,让安全能力与功能迭代同步演进。
二、“天融信杯”挑战赛:以赛促研,直击终端安全痛点
“天融信杯”信息安全挑战赛围绕车联网终端产品研发设置多维度赛题,涵盖固件逆向分析、通信协议模糊测试、身份认证绕过、OTA升级链安全等典型场景。参赛团队需要在限定时间内发现终端固件中的潜在漏洞,提出修复方案,并完成安全加固后的功能验证。这种“发现—修复—验证”的闭环赛制,不仅考验参赛者的攻防技术,更强调安全工程化思维,推动研究成果直接反哺产品研发。
三、车联网终端产品研发的安全着力点
结合赛事暴露的共性问题和行业实践,车联网终端产品研发应在以下环节重点发力:
1. 硬件信任根与安全启动
在终端芯片层建立硬件信任根,实现安全启动链的逐级校验,防止固件被篡改或植入恶意代码。这是终端安全的“第一道闸门”,也是后续所有安全机制的基础。
2. 通信协议的安全设计与测试
V2X、CAN总线及蜂窝通信协议在研发阶段需引入威胁建模和模糊测试,对异常报文、重放攻击和中间人攻击进行专项防护,避免协议实现缺陷成为攻击入口。
3. 身份认证与访问控制
终端与云端、终端与终端之间应建立双向身份认证机制,采用证书或密钥体系实现细粒度访问控制,确保只有授权实体才能参与车联网数据交互。
4. OTA升级链安全
OTA是终端功能迭代的主要通道,必须对升级包进行签名验证与完整性校验,并具备回滚保护能力,防止攻击者利用升级通道分发恶意固件。
5. 安全日志与入侵检测
终端应具备轻量级安全日志记录和异常行为检测能力,在资源受限条件下实现对攻击行为的及时发现与上报,为云端安全运营提供数据支撑。
四、以赛促产,构建车联网安全研发生态
“天融信杯”信息安全挑战赛的价值不仅在于竞技本身,更在于搭建了“以赛促研、以赛促产”的桥梁。通过赛事,终端厂商能够更早发现研发流程中的安全盲区,安全企业能够验证防护方案在真实终端环境下的有效性,高校与研究机构则可将攻防经验转化为可复用的安全组件与测试规范。多方协同之下,车联网终端产品研发将从“事后修补”转向“事前设计”,真正实现安全与功能的一体化交付。
智能驾驶,安全先行。车联网终端产品研发只有将安全能力内化为产品基因,才能在智能化浪潮中行稳致远。“天融信杯”信息安全挑战赛的打响,既是一次技术练兵,更是一次产业共识的凝聚——让每一台联网终端都成为可信的安全节点,让每一次智能驾驶都建立在坚实的安全底座之上。
如若转载,请注明出处:http://www.belitetech.com/product/42.html
更新时间:2026-11-01 14:17:21